
Você já ouviu falar de SIEM – Security information and event management – Gerenciamento de eventos e informações de segurança?
Explicando de forma simples, é um gerenciador de logs.
Provavelmente, você está preocupado com a segurança da informação na sua empresa e instalou um firewall, proxy, IDS (Intrusion Detection System), antivírus, etc.
Mas não adianta você instalar todas estas coisas se você não monitora, não controla os alertas e os logs.
E se você tem vários sistemas gerando logs, pode ficar confuso monitorar e gerenciar tudo.
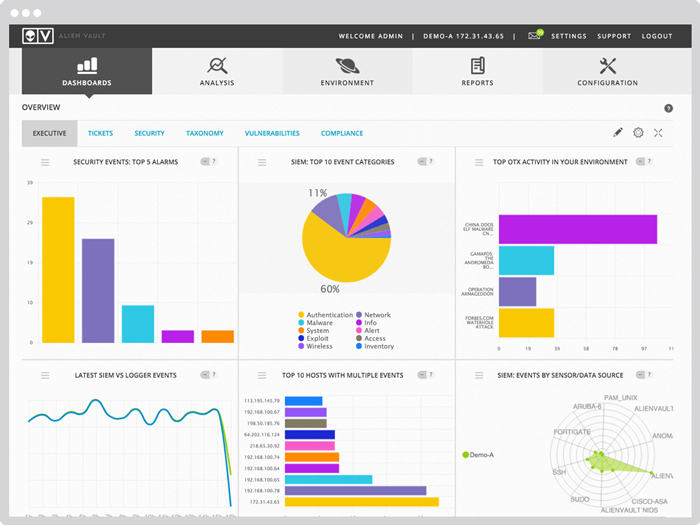
Aí que entra um sistema SIEM, ele vai gerenciar todos os seus logs e mostrar em uma dashboard bonitinha e fácil de monitorar.
Alguns sistemas, que pode ser tanto produto ou serviço, também podem ser configurados para parar certos ataques orientando a reconfiguração de outros controles de segurança da empresa.
Normalmente, a maioria das organizações que utiliza SIEM, usam para “conformidade de segurança” ou para detecção de incidentes. Mas cada vez mais, as organizações o utilizam para ambos os fins.
Isso aumenta o valor potencial da tecnologia, mas, infelizmente, tende a complicar a configuração e o gerenciamento.
Muitos serviços e produtos SIEM estão disponíveis hoje para atender às necessidades de uma ampla variedade de organizações.
A arquitetura de serviços e produtos
Serviços e produtos SIEM são disponibilizados através de qualquer uma das várias arquiteturas: software instalado em um servidor local, em forma de hardware, aplicação virtual e um serviço baseado em nuvem.
Estes serviços e produtos devem servir a dois propósitos: fornecer o registo de segurança e relatórios centralizados para melhor organização, e auxiliar na detecção, análise e mitigação de incidentes de segurança.
Cada uma destas arquiteturas tem as suas próprias vantagens e desvantagens, e nenhuma arquitetura é geralmente superior às outras.
Como funciona
Um aspecto importante da arquitetura SIEM é como os dados de log são transferidos de cada sistema.
Existem duas abordagens básicas: “baseado em agente” ou “sem agente“. Baseado em agente significa que um agente é instalado em cada máquina que gera registros, e este agente é responsável por extrair, processar e transmitir os dados para o servidor.
Sem Agente significa que o sistema que gera logs, pode transmitir diretamente os seus logs para o sistema, ou pode haver um servidor de registro intermediário envolvido, como um servidor de syslog.
A maioria dos produtos oferecem transferências baseados em agente e sem agente para acomodar o maior número possível de fontes de log.
Ambientes típicos adequados para sistemas SIEM
SIEM tinha a reputação de ser usado somente por grandes organizações, com recursos de segurança avançados. Porém, ele evoluiu para se tornar um componente de segurança importante para quase todas as organizações.
O número de fontes de logs de segurança tem crescido, assim como a necessidade de visualizar e analisar essas entradas a partir de um único console.
Mesmo pequenas e médias empresas podem precisar para fins de compliance – gerar automaticamente relatórios que fornecem evidência de adesão da organização a requisitos de conformidade.
Diferentes organizações usam sistemas SIEM para fins diferentes, por isso os benefícios deste sistema pode variar entre as organizações.
Os três principais benefícios do SIEM são:
- Agilizar a criação de relatórios;
- Detectar incidentes que de outro modo não seriam detectados;
- Melhorar a eficiência do tratamento de incidentes.
Os benefícios dos produtos SIEM
SIEM permite a uma organização ter a visão dos seus eventos de segurança em toda a empresa.
Ao reunir dados de log dos sistemas de segurança, sistemas operacionais, aplicativos e outros componentes de software, pode analisar grandes volumes de dados e identificar ataques.
O SIEM é capaz de identificar atividades maliciosas que nenhum outro host poderia identificar porque é o único controle de segurança com visibilidade de verdade em toda a empresa.
SIEM pode agilizar relatórios para conformidades de segurança – tais como HIPAA, PCI DSS e SOX. Ele também pode melhorar a eficiência do tratamento de incidentes, reduzindo a utilização de recursos e permitindo respostas mais rápidas a incidentes, também ajuda a limitar os danos.
SIEMs estão disponíveis em uma variedade de arquiteturas, incluindo serviços baseados em nuvem, o que os torna adequados para uso em organizações de todos os tamanhos.
Considerando o seu apoio para automatizar relatórios de conformidade, detecção de incidentes e tratamento de incidentes, SIEMs tornaram-se uma necessidade para praticamente todas as organizações com um ambiente de TI crítico
Os custos de adoção, implementação e gerenciamento de sistemas SIEM
Os custos de adoção desta ferramenta variam muito, dependendo de dois fatores principais: a robustez e a arquitetura de implantação escolhida. A maioria dos Siems exigem a compra de hardware e/ou software, enquanto os serviços de SIEM baseados em nuvem são geralmente baseados em taxas de utilização.
Outra área de custos é a gestão. A maioria das organizações subestimam seriamente os custos de gestão associados à implantação bem-sucedida de SIEM, particularmente se for usado para fins de detecção de incidentes.
Neste caso, o SIEM vai exigir ajuste frequente e personalização, sem mencionar o monitoramento constante, para responder rapidamente incidentes e limitar os danos.
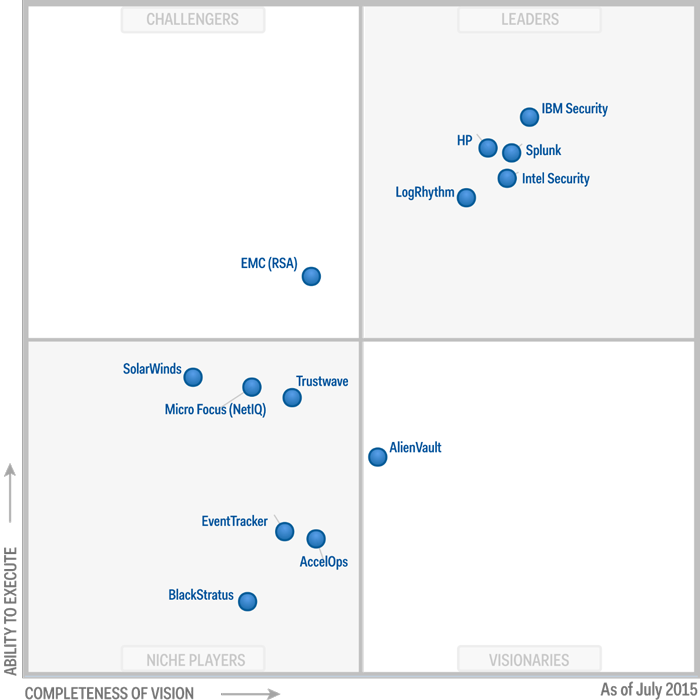
Conheça algumas soluções de SIEM e seu posicionamento no mercado.
Conclusão
Produtos e serviços SIEM servem a dois propósitos: fornecer registo de segurança e relatórios centralizados para uma organização, e auxiliar na detecção, análise e mitigação de incidentes de segurança.
Produtos e serviços SIEM estão disponíveis através de várias arquiteturas.
Os SIEMs de hoje são de valor inestimável para as organizações de quase todos os tamanhos.
Um abraço!
